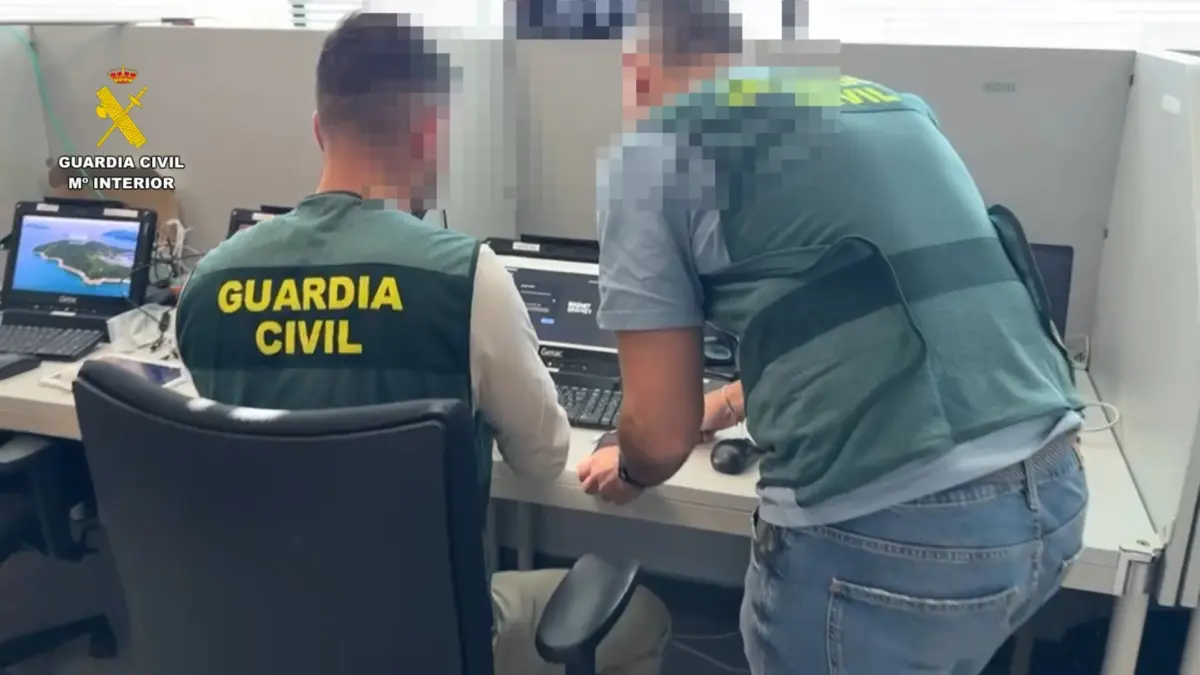
La Guardia Civil ha detenido en Ciudad Real a una persona por su presunta implicación en varios delitos de descubrimiento y revelación de secretos, acceso ilegal a sistemas informáticos e intentos de extorsión a las víctimas. La investigación ha permitido acreditar su participación en numerosos accesos no autorizados a plataformas tecnológicas de organismos públicos y compañías privadas españolas.
Entre las entidades afectadas figura el Ayuntamiento de Ciudad Real, cuya plataforma de gestión de la Zona de Bajas Emisiones sufrió un acceso ilícito. También se encuentra entre las organizaciones perjudicadas una empresa de software que proporciona servicios esenciales tanto a la ciudadanía como a la administración.
La colaboración de estas entidades con los agentes de la Guardia Civil resultó fundamental para el desarrollo y el resultado de las investigaciones.
El detenido utilizaba herramientas de inteligencia artificial para realizar los ataques
Uno de los aspectos que ha llamado la atención de los investigadores ha sido el uso continuado de herramientas de inteligencia artificial por parte del detenido para llevar a cabo su actividad delictiva.
Tras examinar los dispositivos electrónicos y el material intervenido, los agentes comprobaron que recurría de manera intensiva a estas plataformas tecnológicas para obtener conocimientos especializados, solucionar problemas técnicos y desarrollar procedimientos que le permitieran avanzar en sus actuaciones.
También empleaba estas herramientas para superar las dificultades que encontraba durante los accesos ilegales a los sistemas informáticos.
Según las conclusiones de la investigación, el uso de inteligencia artificial permitió al detenido alcanzar un nivel de capacidad técnica considerablemente superior al que correspondía a su formación previa.
De esta forma, consiguió reducir las dificultades relacionadas con la adquisición de conocimientos especializados y facilitar la ejecución de ataques informáticos contra diferentes objetivos.
Descubren más organismos y empresas afectados por accesos no autorizados
Durante las pesquisas, la Guardia Civil identificó otras numerosas entidades cuyos sistemas informáticos también habían resultado comprometidos por la actividad del investigado.
Entre ellas se encuentran diferentes organismos públicos y empresas dedicadas a la prestación de servicios. En varios de estos casos, las propias organizaciones desconocían que sus plataformas habían sufrido accesos no autorizados.
La información recopilada por los investigadores ha permitido comunicar los hechos a las entidades afectadas para que puedan adoptar las medidas necesarias destinadas a mejorar la protección de sus sistemas informáticos.
Estas actuaciones también buscan facilitar la prevención de posibles nuevos incidentes relacionados con la ciberseguridad.
Investigación coordinada desde Collado Villalba
Las actuaciones han estado coordinadas por la Plaza número 3 de la Sección Civil y de Instrucción del Tribunal de Instancia de Collado Villalba.
A raíz de esta investigación, la Guardia Civil ha recordado que entrar en sistemas informáticos sin autorización, así como modificar, eliminar o divulgar información almacenada en ellos, puede conllevar responsabilidades penales.
El instituto armado también ha señalado que dispone de unidades y recursos especializados para detectar, investigar y perseguir este tipo de conductas.
Por ello, advierte de que las actividades relacionadas con accesos informáticos ilícitos pueden ser identificadas y perseguidas de acuerdo con la legislación vigente.